Dicas Essenciais para Fazer Compras Online Seguras Pelo Smartphone
Comprar pelo smartphone não fica seguro só porque o site mostra um cadeado ou porque o pagamento é Pix. A proteção de verdade vem de três checagens básicas: ver se a página é legítima, manter o celular bem travado e escolher o meio de pagamento certo, prestando atenção ao que aparece antes de tocar em confirmar.
Principais conclusões
- Verifique a URL e a origem do link antes de pagar, especialmente se ele veio por WhatsApp, e-mail ou anúncio.
- Ative bloqueio forte, biometria e autenticação em dois fatores no celular e nas contas principais.
- Confirme domínio, frete, prazo e recebedor antes de tocar em confirmar, mesmo quando o pagamento for Pix.
- Mantenha Android ou iPhone e os apps sempre atualizados, porque falhas antigas ampliam o risco de fraude.
Este guia vale para compras em sites e apps no celular, não para marketplaces com retirada presencial nem para compras parceladas que exigem análise de crédito específica. Se o link chegou por mensagem, redobre o cuidado, porque esse é um dos caminhos mais usados para levar a pessoa a uma página clonada.
Como reconhecer um golpe antes de tocar em pagar
Muitos golpes já dão sinais antes do pagamento, basta olhar a página com calma. URL com letras trocadas, erros de português, imagens mal recortadas, logotipos antigos e pressão por urgência costumam aparecer juntos, sobretudo em páginas que imitam lojas conhecidas.
O ponto mais traiçoeiro é a semelhança visual. Um site falso pode copiar cores, banners e até selos de confiança, mas costuma falhar no endereço, nos links internos e no jeito de apressar o usuário com frases como “últimas unidades”, “só hoje” ou “confirme agora para não perder”. Aí o problema deixa de ser só aparência, porque a ideia é justamente frear a checagem racional.
Se o link veio por WhatsApp, e-mail ou anúncio, trate a origem como suspeita até provar o contrário. Não informe CPF, senha, código de confirmação nem dados do cartão antes de abrir a loja pelo caminho oficial, digitando o endereço você mesmo ou entrando pelo app legítimo da marca.
O que configurar no celular para aumentar a proteção
O celular precisa estar travado de verdade antes de a compra começar. Sem bloqueio forte, biometria e revisão de permissões, o golpista não precisa quebrar o site, só precisa pegar o aparelho ou capturar o que ele mostra.
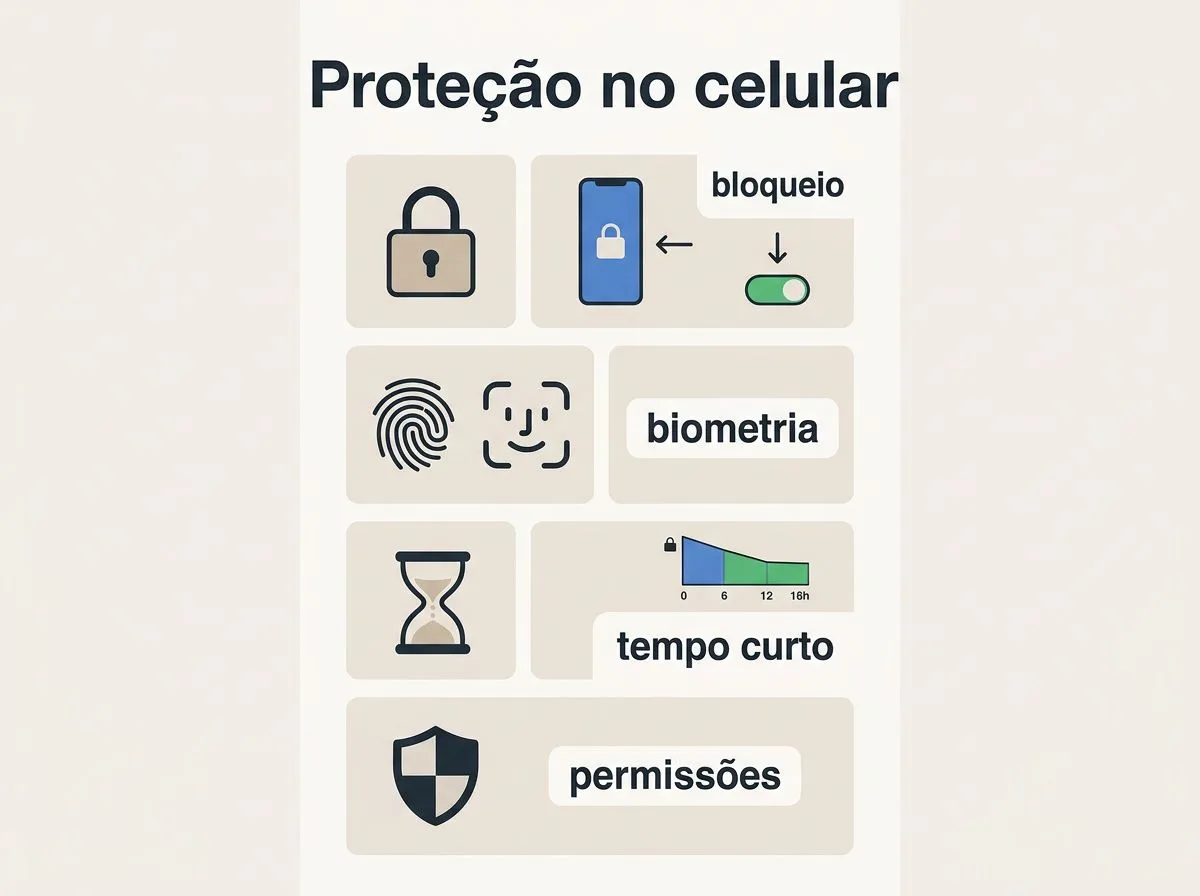
- Use um bloqueio de tela com senha, PIN ou padrão difícil de adivinhar, e ative Face ID ou Touch ID no iPhone, ou biometria equivalente no Android.
- Defina tempo curto para bloqueio automático, porque telefone destravado na mão de outra pessoa vira convite para acesso a apps de banco, e-mail e mensagens.
- Revise permissões de SMS, notificações, câmera e acessibilidade nos aplicativos instalados, porque esses acessos podem ser usados para ler códigos, exibir telas falsas ou capturar o que aparece na tela.
- Ative autenticação em dois fatores nas contas principais e confira os dispositivos conectados, principalmente em e-mail, loja de apps e banco.
- Mantenha Android e iPhone atualizados, assim como os aplicativos, porque correções de segurança antigas deixam brechas abertas.
- Instale aplicativos apenas nas lojas oficiais, e em Android mantenha o Google Play Protect ativo, porque ele ajuda a alertar sobre apps suspeitos antes da instalação ou durante o uso.
O erro comum aqui é achar que só o app de banco merece cuidado. Na prática, e-mail e mensagens costumam ser a porta de entrada para redefinição de senha, recebimento de código e tomada de conta. Se o invasor controla essas contas, ele consegue empurrar a fraude para o pagamento sem tocar no app financeiro.
O que verificar antes de concluir a compra
Antes de pagar, confira se a loja, a sessão e o meio de pagamento parecem consistentes do começo ao fim. Um cadeado no navegador não prova idoneidade, só indica criptografia da conexão, e isso não impede uma página falsa de receber seus dados com segurança para ela, e com risco para você.
| Critério de verificação | O que observar no celular | Sinal de alerta | O que fazer se houver dúvida |
|---|---|---|---|
| Endereço e domínio | Conferir se o domínio corresponde à loja e se o cadeado sozinho não está sendo usado como garantia falsa | URL com letras trocadas, encurtadores suspeitos ou variações sutis do nome da marca | Parar a compra e entrar pelo app oficial ou digitando o endereço manualmente |
| Dados da loja | Verificar CNPJ, razão social, canais de atendimento e políticas de troca e entrega | Informações ausentes, confusas ou copiadas de outra empresa | Pesquisar a loja por outro caminho antes de pagar |
| Pagamento | Confirmar se o meio de pagamento é o esperado e se os dados estão sendo inseridos em tela legítima | Pedido de Pix para conta de pessoa física sem justificativa, cobrança fora do fluxo normal ou redirecionamento estranho | Não concluir até validar com a loja e, se preciso, com o app do banco ou carteira digital |
| Frete e prazo | Checar valor final, prazo de entrega e eventuais custos extras | Mudança repentina no preço final, frete excessivo ou prazo incompatível com o anúncio | Revisar o carrinho e comparar com a oferta original |
| Segurança da sessão | Observar se o login, o endereço e a etapa de pagamento continuam sob o mesmo domínio confiável | Redirecionamentos em cadeia, tela travando ou pedido de novo login sem motivo | Fechar a página e recomeçar por fonte confiável |
O comportamento do pagamento também entrega problemas. Pix, por exemplo, funciona bem quando você reconhece a loja e confere o recebedor, mas vira risco quando leva a pessoa para uma conta diferente da empresa, sem explicação clara. O mesmo vale para cartão: se a tela muda de domínio no meio do fluxo, desconfie antes de digitar os números.
Como manter apps de banco e carteira digital em boa higiene digital
Apps de banco e carteira digital funcionam melhor quando o celular não acumula risco desnecessário. Pode parecer exagero revisar sessões e separar apps confiáveis de apps duvidosos, mas isso evita justamente o cenário em que um golpe de compra vira invasão da conta financeira.
- Instale apps só da loja oficial e deixe as atualizações automáticas ligadas, para receber correções sem depender de lembrar manualmente.
- Revise sessões ativas, dispositivos vinculados e alertas de login nos apps e no e-mail, porque conta esquecida em aparelho antigo é brecha comum.
- Evite root, jailbreak e APK fora da loja, já que essas alterações reduzem a proteção do sistema e dificultam a verificação de integridade.
- Use Wi-Fi público com cautela, e prefira dados móveis ou rede confiável para compras e acesso a bancos.
- Prefira cartão virtual e, quando disponível e apropriado, autenticação adicional como 3D Secure, porque isso dificulta o uso indevido do número principal do cartão.
- Separe, se possível, aplicativos financeiros de apps com permissões excessivas ou origem duvidosa, especialmente os que pedem acesso desnecessário a notificações, SMS ou acessibilidade.
Um cartão virtual bem gerenciado costuma ser mais prático do que expor o cartão físico em lojas novas. Ele reduz o impacto se algo vazar, mas não corrige um celular comprometido, então a proteção depende do conjunto, não de uma única função.
O que fazer se a compra der errado ou houver suspeita de fraude
Se algo pareceu errado, a resposta precisa ser rápida, porque a fraude ganha força quando a vítima demora a agir. O primeiro passo é tentar cancelar a transação e falar com o emissor do cartão, banco, carteira digital ou plataforma de compra assim que perceber o problema.
- Tente cancelar a transação e contate imediatamente o emissor do cartão, o banco, a carteira digital ou a plataforma de compra.
- Troque as senhas mais sensíveis, comece por e-mail, banco e loja, e encerre sessões ativas nos aplicativos e no navegador.
- Guarde prints da página, número do pedido, comprovantes, e-mails, mensagens e o link suspeito, porque isso ajuda na contestação.
- Se você informou dados, monitore movimentações e revise bloqueio de tela, permissões, atualizações e biometria do aparelho.
- Se recebeu código por SMS ou notificação, trate essa conta como exposta até revisar o acesso e as configurações de segurança.
O que mais atrapalha a recuperação é apagar rastros cedo demais. Não feche a conversa, não limpe o histórico antes de salvar provas e não confie em promessa verbal de suporte sem protocolo ou número de atendimento. Se a compra envolveu cartão, Pix ou cadastro em conta, a contestação depende muito do que você consegue documentar nas primeiras horas.
Fechamento
Comprar pelo smartphone com segurança é menos sobre decorar truques e mais sobre repetir uma sequência curta: conferir a origem do link, proteger o aparelho, validar a página de pagamento e usar meios de pagamento que reduzam a exposição. Se um desses pontos falhar, pare, volte ao início e entre de novo pelo caminho oficial, porque a pressa é exatamente o que o golpe tenta comprar de você.
Perguntas frequentes
Posso comprar com segurança usando Wi-Fi público no celular?
É melhor evitar, principalmente para digitar senha, dados do cartão ou código de verificação. No artigo, a orientação é preferir dados móveis ou uma rede confiável para compras e acesso a bancos, porque a segurança do pagamento depende do conjunto, não só do cadeado do site. Se não houver alternativa, só avance após conferir o endereço da loja e o fluxo de pagamento.
Cartão virtual é mais seguro para compras online no celular?
Em geral, sim, porque reduz a exposição do número principal do cartão e pode ser usado de forma mais controlada. O artigo também destaca um detalhe importante: ele ajuda, mas não compensa celular comprometido nem app financeiro mal protegido. Ou seja, faz mais sentido quando o aparelho está atualizado, travado e com apps confiáveis.
É seguro salvar dados do cartão no navegador ou no app?
Só se você confia na conta, no aparelho e no bloqueio do sistema. Em celular compartilhado, com senha fraca ou com permissões excessivas para outros apps, é melhor não salvar nada. O risco não está só no navegador, mas em alguém acessar o aparelho ou a conta depois e usar os dados guardados.
O que faço se cliquei em um link suspeito, mas não paguei nada?
Feche a página, não faça login e trate o acesso como potencialmente perigoso. Se houver dúvida sobre a conta usada, troque a senha e revise o aparelho com uma verificação de segurança, porque o problema pode estar no link, no navegador ou nas credenciais já expostas. Se você chegou a informar dados, aí o caso deixa de ser simples suspeita e vira incidente.